Am 21. Oktober 2026 hat das PHP-Projekt zwei kritische Sicherheitslücken geschlossen, die unter dem Namen PHP2Shell bekannt geworden sind. PHP ist die Programmiersprache, mit der WordPress und viele andere Website-Systeme auf dem Server laufen. Deshalb betrifft die Lücke sehr viele Websites, auch kleine. Hier lesen Sie, was passiert ist, wie Sie prüfen, ob Ihre Website geschützt ist, und was Sie jetzt tun sollten.
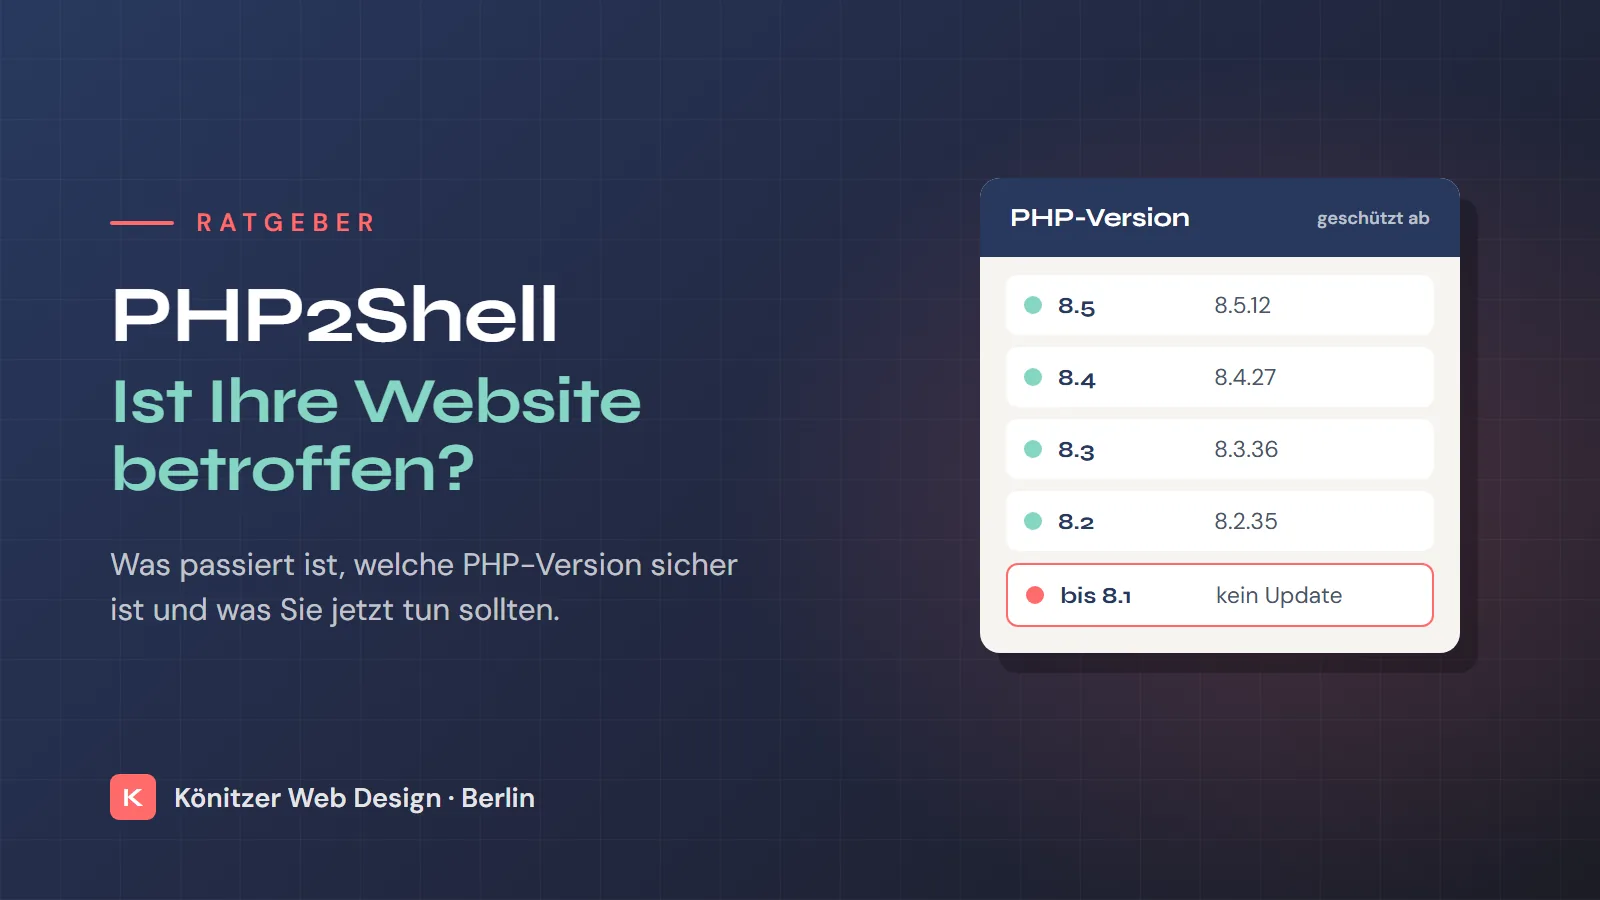
Kurz gesagt: Die Lücken stecken in PHP selbst, nicht in WordPress oder einem Plugin. Updates in WordPress schließen sie deshalb nicht. Geschützt ist Ihre Website, wenn auf dem Server mindestens PHP 8.5.12, 8.4.27, 8.3.36 oder 8.2.35 läuft oder Ihr Hoster die Korrektur auf anderem Weg eingespielt hat. Prüfen Sie Ihre PHP-Version und achten Sie auf Veränderungen an Ihrer Website, die Sie nicht selbst vorgenommen haben.
Was ist PHP2Shell?
PHP2Shell steht für zwei Schwachstellen im Kern von PHP mit den Kennungen CVE-2026-109618 und CVE-2026-109619. Das PHP-Projekt bewertet beide mit 9,2 von 10 möglichen Punkten. Über die Lücken können Angreifer unter bestimmten Umständen eigenen Programmcode auf dem Server ausführen, ohne sich vorher anzumelden. Wer das schafft, kann die Website verändern, Schadsoftware ablegen oder Daten auslesen.
Betroffen ist nach Angaben des PHP-Projekts jede PHP-Installation, die Anfragen aus dem Internet beantwortet, gleich mit welcher Servertechnik. Am höchsten ist das Risiko bei einer bestimmten Einrichtung des Webservers (Apache mit mod_php): Dort lässt sich der Angriff auslösen, bevor WordPress oder ein anderes Programm überhaupt startet.
Der Ablauf
- 20. Oktober 2026: Das PHP-Projekt kündigt für den nächsten Tag ein Sicherheitsupdate an. Technische Einzelheiten zu den Lücken sind da bereits öffentlich geworden.
- 21. Oktober 2026: Die korrigierten Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35 erscheinen. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt mit der zweithöchsten Stufe und rät, Server im Zweifel vom Netz zu nehmen, bis sie aktualisiert sind.
- Ebenfalls am 21. Oktober: Sicherheitsfirmen wie Cloudflare und Patchstack berichten von ersten Angriffen. Wie viele Websites tatsächlich übernommen wurden, war in den ersten Tagen nicht bekannt.
- Kurz darauf nehmen Kommunen, Kliniken und Hochschulen Webportale vorsorglich vom Netz, bis ihre Server aktualisiert sind.
Wie groß das Problem ist, zeigt eine Auswertung der Sicherheitsfirma Bitsight: Nur etwa ein Drittel der PHP-Server, deren Version sich von außen erkennen ließ, lief auf einer Version, für die es überhaupt ein Update gibt. Am häufigsten war PHP 7.4, das keine offizielle Korrektur mehr bekommt.
Warum WordPress-Updates hier nicht helfen
WordPress, Ihr Theme und Ihre Plugins sind in PHP geschrieben. PHP selbst ist aber ein eigenes Programm auf dem Server, das diese Dateien ausführt. Genau in diesem Programm steckt die Lücke. Schließen lässt sie sich nur mit einer neuen PHP-Version, nicht mit einem Update in WordPress.
Wer das Update einspielt, hängt von Ihrem Hosting ab:
| Ihr Hosting | Wer spielt das PHP-Update ein? |
|---|---|
| Webhosting (der übliche Tarif bei einem Hoster) | Der Hoster. Sie wählen im Kundenbereich nur die Version, etwa 8.3. |
| Managed WordPress-Hosting | Der Anbieter. |
| Eigener Server oder VPS | Sie selbst oder Ihr IT-Dienstleister. |
| Website-Baukasten wie Wix oder Jimdo | Der Anbieter betreibt die Technik. Sie können selbst nichts einstellen. |
Mehrere große deutsche Hoster haben die Updates nach eigenen Angaben innerhalb von ein bis zwei Tagen eingespielt. Ob das für Ihren Tarif gilt, steht meist auf der Statusseite oder in den Kundenmitteilungen Ihres Hosters.
So prüfen Sie, ob Ihre Website geschützt ist
1. PHP-Version nachsehen
In WordPress finden Sie die Version unter Werkzeuge → Website-Zustand → Bericht → Server im Eintrag „PHP-Version“. Ohne WordPress steht sie im Kundenbereich Ihres Hosters, meist bei den Einstellungen der Domain.
2. Mit der Tabelle vergleichen
| Versionszweig | Geschützt ab | Hinweis |
|---|---|---|
| PHP 8.5 | 8.5.12 | wird gepflegt |
| PHP 8.4 | 8.4.27 | wird gepflegt |
| PHP 8.3 | 8.3.36 | wird gepflegt |
| PHP 8.2 | 8.2.35 | Sicherheitsupdates nur noch bis 31. Dezember 2026 |
| PHP 8.1, 8.0, 7.4 und älter | kein offizielles Update | Manche Hoster und Linux-Distributionen bauen die Korrektur selbst ein |
Schnell prüfen
Die Prüfung läuft nur in Ihrem Browser. Es wird nichts gesendet oder gespeichert.
Version mit Zusatz? Steht hinter der Nummer ein Zusatz wie „-nmm1“ oder „+deb12u3“, hat der Hoster oder die Linux-Distribution PHP selbst zusammengestellt. Solche Versionen enthalten Korrekturen manchmal auch bei einer niedrigeren Nummer. Im Zweifel klärt eine kurze Nachricht an den Hoster die Frage am schnellsten.
3. Beim Hoster nachfragen
Steht auf der Statusseite oder in den Kundenmitteilungen nichts dazu, fragen Sie beim Support nach. Zum Beispiel so: „Ist auf dem Server meiner Website die Korrektur für CVE-2026-109618 und CVE-2026-109619 eingespielt?“
Was Sie jetzt tun sollten
Die Einzelheiten zu den Lücken waren schon vor dem Update öffentlich. Deshalb lohnt sich ein Blick, ob es vorher einen Angriff gegeben hat, auch wenn Ihre Website heute geschützt ist.
- Alte PHP-Version ablösen. Läuft Ihre Website noch auf PHP 8.1 oder älter, stellen Sie im Kundenbereich auf 8.3 oder 8.4 um. Machen Sie vorher eine Sicherung und prüfen Sie danach Startseite, Kontaktformular und gegebenenfalls den Shop. Ältere Plugins vertragen neue PHP-Versionen nicht immer.
- Benutzerkonten prüfen. Sehen Sie in WordPress unter „Benutzer“ nach, ob es Administratoren gibt, die Sie nicht kennen.
- Nach fremden Dateien suchen. Im Ordner
wp-content/uploadsliegen Bilder und Dokumente, aber keine PHP-Dateien. Taucht dort eine PHP-Datei auf, ist das ein deutliches Warnzeichen. Ihr Hoster oder Dienstleister kann außerdem nachsehen, welche Dateien seit dem 20. Oktober geändert wurden. - Auf Auffälligkeiten achten. Weiterleitungen auf fremde Seiten, unbekannte Texte oder Links, Spam-Mails von Ihrer Domain oder ein Hinweis in der Google Search Console unter „Sicherheitsprobleme“ sind Warnzeichen.
- Bei Verdacht schnell handeln. Informieren Sie Ihren Hoster, spielen Sie eine saubere Sicherung ein, am besten von vor dem 20. Oktober, und ändern Sie danach alle Zugangsdaten: WordPress, Kundenbereich des Hosters, FTP oder SFTP und Datenbank. Konnten Unbefugte dabei auf personenbezogene Daten zugreifen, etwa auf Kontaktanfragen, kann eine Meldung an die Datenschutzbehörde nötig sein, möglichst innerhalb von 72 Stunden (Art. 33 DSGVO). Im Zweifel fragen Sie Ihren Datenschutzbeauftragten oder eine Anwältin oder einen Anwalt.
So beugen Sie künftig vor
PHP2Shell wird nicht die letzte Lücke dieser Art gewesen sein. Drei Dinge helfen:
- Eine gepflegte PHP-Version nutzen. Das PHP-Projekt versorgt jede Version nur eine begrenzte Zeit mit Sicherheitsupdates. Für PHP 8.2 endet das am 31. Dezember 2026. Wer jetzt umstellt, wählt besser gleich 8.3 oder 8.4.
- Sicherungen an einem zweiten Ort. Eine Sicherung auf demselben Server hilft wenig, wenn genau dieser Server betroffen ist.
- Regelmäßig nachsehen. Updates, Sicherungen und eine Überwachung der Website verhindern nicht jede Lücke, sorgen aber dafür, dass Probleme früh auffallen. Was dazugehört, steht in der Checkliste zur Website-Wartung.
Häufige Fragen zu PHP2Shell
Ist auch eine Website ohne WordPress betroffen?
Ja, wenn sie mit PHP läuft. Das gilt zum Beispiel für Joomla, TYPO3, Shopware und viele selbst programmierte Websites. Rein statische Websites ohne PHP sind nicht betroffen. Bei Baukästen wie Wix oder Jimdo kümmert sich der Anbieter um die Technik.
Hilft ein Sicherheits-Plugin?
Nur begrenzt. Ein Plugin arbeitet innerhalb von WordPress, die Lücke kann aber schon vorher ausgelöst werden. Schutzfilter beim Hoster oder bei Diensten wie Cloudflare können bekannte Angriffsmuster abfangen. Das PHP-Projekt stellt aber klar: Solche Maßnahmen verringern das Risiko, sicher wird eine Installation erst durch das Update.
Muss ich meine Website vom Netz nehmen?
Nicht, wenn Ihr Hoster das Update eingespielt hat. Für Server, die sich nicht schnell aktualisieren lassen, hat das BSI geraten, sie bis zum Update vom Netz zu nehmen.
Was gilt für PHP 7.4, 8.0 und 8.1?
Diese Versionen bekommen vom PHP-Projekt keine Updates mehr. Es gibt nur Korrekturen im Quellcode, die Hoster und Linux-Distributionen selbst einbauen können. Fragen Sie Ihren Hoster, ob er das getan hat, und planen Sie den Umstieg auf PHP 8.3 oder 8.4.
Woran erkenne ich, dass meine Website gehackt wurde?
Typische Zeichen sind unbekannte Administrator-Konten, PHP-Dateien im Upload-Ordner, Weiterleitungen auf fremde Seiten, fremde Inhalte oder Links, Spam-Mails von Ihrer Domain und Warnungen in der Google Search Console. Manche Angriffe fallen aber gar nicht auf. Deshalb lohnt sich ein Blick, auch wenn alles normal aussieht.
Reicht es, das Passwort zu ändern?
Nein. Für den Angriff braucht es kein Passwort, ein neues Passwort schützt also nicht davor. Sinnvoll ist ein Wechsel aller Zugangsdaten, wenn es einen Angriff gegeben hat, und zwar nachdem PHP aktualisiert und die Website bereinigt ist.
Fazit: Version prüfen, Spuren ansehen, alte Versionen ablösen
PHP2Shell ist eine ernste Lücke, für die meisten Website-Betreiber aber mit wenigen Handgriffen geklärt. Prüfen Sie Ihre PHP-Version, sehen Sie nach Spuren eines Angriffs und lösen Sie alte PHP-Versionen ab. Läuft auf Ihrem Server eine korrigierte PHP-Version, ist Ihre Website vor diesen beiden Lücken geschützt.
Quellen (Stand 25. Oktober 2026): Sicherheitsmeldung des PHP-Projekts, zdfheute zur Warnung des BSI, Bitsight zur Verbreitung der PHP-Versionen, Dr. Web zu den ersten Angriffsmeldungen, ZfK zu vorsorglich abgeschalteten Portalen.
Sie möchten sich nicht selbst darum kümmern?
WordPress-Wartung mit geprüften Updates, externen Sicherungen und laufender Überwachung, zum monatlichen Festpreis ab 49 €.
WordPress-Wartung ansehen

0 Kommentare